- รู้จักเอสซีจีซี
- สินค้าและโซลูชัน
- นักลงทุนสัมพันธ์
- การพัฒนาอย่างยั่งยืน
- ชุมชนก้าวหน้า
- ข่าวและความเคลื่อนไหว


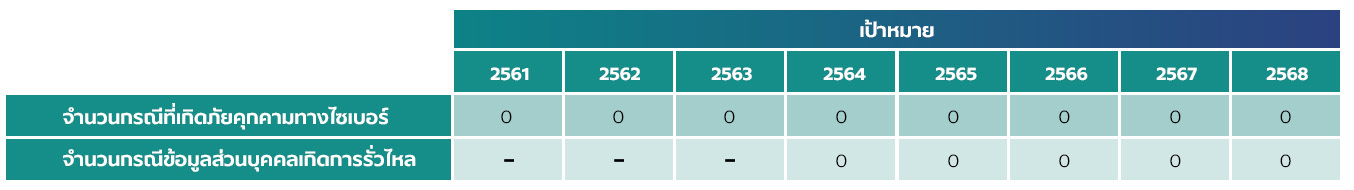
SCGC มีความมุ่งมั่นที่จะรักษาความปลอดภัยของระบบเทคโนโลยีสารสนเทศและไซเบอร์ โดยกำหนดแนวทางบริหารจัดการและนโยบายทางเทคโนโลยีสารสนเทศ (e-Policy) ให้เป็นตามมาตรฐาน ISO 27001 และการกำหนดการควบคุมกระบวนการทำงานให้เป็นไปตามมาตรฐาน และเทคโนโลยีแห่งชาติของประเทศสหรัฐอเมริกา (National Institute of Standards and Technology: NIST) รวมถึงการใช้บริการด้าน IT Infrastructure กับบริษัทที่ได้รับการรับรองมาตรฐาน ISO 27001 นอกจากนี้บริษัทยังกำหนดนโยบายสำหรับระบบควบคุมการผลิตในโรงงาน (Industrial Control System Policy) ให้เป็นไปตามมาตรฐาน IEC 62443 โดยมีเป้าหมายที่จะรักษาความมั่นคงปลอดภัยทางสารสนเทศและไซเบอร์ โดย “ไม่มีเหตุการณ์ภัยคุกคามทางไซเบอร์” ที่ก่อให้ผลกระทบกับการดำเนินธุรกิจของบริษัท
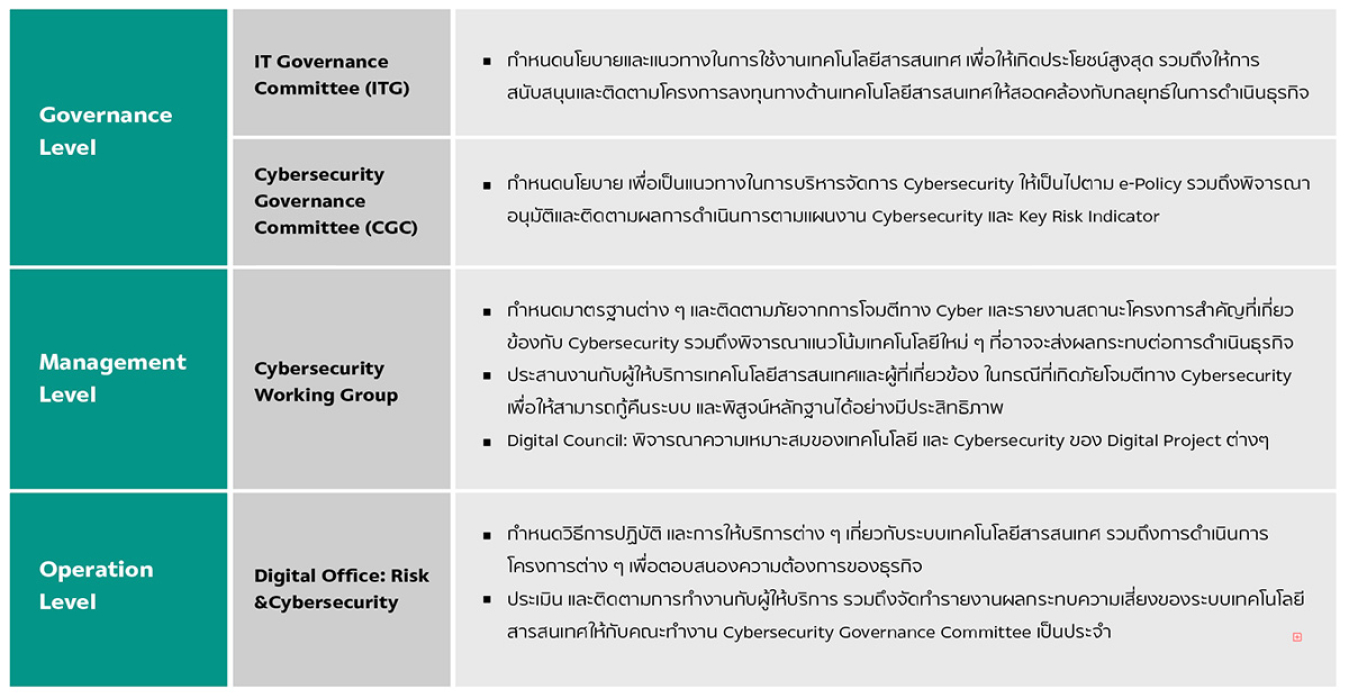
SCGC มีแนวทางและกระบวนการบริหารจัดการด้านความมั่นคงปลอดภัยสารสนเทศและไซเบอร์อย่างโปร่งใสภายใต้การกำกับของคณะกรรมการกำกับดูแลงานด้านดิจิทัลและเทคโนโลยีสารสนเทศ (IT Governance Committee) และคณะกรรมการความปลอดภัยและ ความมั่นคงสารสนเทศ ( Cybersecurity Governance Committee ) ซึ่งครอบคลุมการบริหาร 3 ระดับ ดังนี้
SCGC ได้กำหนดให้มีการวิเคราะห์หาช่องโหว่ของระบบ (Vulnerability Assessment: VA) ตรวจสอบสถาปัตยกรรมของระบบเครือข่าย พร้อมปรับปรุงระบบความมั่นคงปลอดภัย ของระบบ โดยสอดคล้องกับกรอบการดำเนินงานของ NIST (National Institute of Standards and Technology) โดยได้ทำการตรวจสอบช่องโหว่ของระบบคอมพิวเตอร์ จากบุคคลากรทั้งภายในและภายนอกเป็นประจำทุกปี
สำหรับการตรวจสอบการควบคุมการจัดการภายในระบบเทคโนโลยีสารสนเทศ (IT Internal Audit) บริษัทได้จัดการตรวจสอบให้ครอบคลุมด้านต่างๆ ดังนี้


SCGC เสริมสร้างความรู้ ความเข้าใจ และความตระหนักให้แก่พนักงานทุกระดับ ผ่านการฝึกอบรมด้านความมั่นคงปลอดภัยสารสนเทศผ่านระบบ e-Learning โดยมีเนื้อหาครอบคลุมตามนโยบาย ความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศ (e-Policy) และกำหนดให้มีการทดสอบความรู้ในนโยบายเทคโนโลยีสารสนเทศ (e-Policy Testing) กับพนักงานทุกระดับทั่วทั้งองค์กร โดยในปีที่ผ่านมา 100% ของพนักงานรับทราบและผ่านการทดสอบตามนโยบายการทดสอบการหลอกลวงทางไซเบอร์ (Phishing Simulation Test)
เรายังเสริมสร้างความรู้ ความเข้าใจ และความตระหนักด้านภัยทางไซเบอร์ ให้แก่พนักงานและคู่ธุรกิจ จำนวนกว่า 7,000 คน ที่ใช้งานระบบเทคโนโลยีสารสนเทศของ บริษัทฯ เกี่ยวกับรูปแบบการโจมตีทาง ไซเบอร์และอันตรายจากวิธีการหลอกลวงทางไซเบอร์ (Phishing) เช่น การหลอกลวงผ่านช่องทางต่างๆ เช่น e-mail, SMS การหลอกให้กรอกข้อมูลส่วนตัว, การทำงานของไวรัสเรียกค่าไถ่ (Ransomware) เป็นต้น และเน้นการฝึกสังเกตในจุดต่างๆ เพื่อให้สามารถปรับใช้เมื่อพบกับสถานการณ์จริง โดยจัดให้มีการทดสอบผ่านการจำลองเหตุการณ์การหลอกลวงทางอีเมล ผลจากการทดสอบพบว่ากว่าร้อยละ 95 ของพนักงานและและคู่ธุรกิจผ่านการทดสอบ